
ChatGPTからの情報漏洩は、「入力した情報が社外のサービスに渡る」「アカウントの乗っ取り」「共有リンク」「サービス側の不具合」という4つの経路で起こります。
従業員側は入力データやツール設定に気をつける、会社側は法人向けプランの契約や利用ルールの設定が対策のポイントです。
この記事では、経路ごとの事例と対策を解説します。
ChatGPTで情報漏洩が起きる4つの経路
ChatGPTの情報漏洩は、どの経路で起きるかによって防ぐ手段が異なります。経路と主な対策の対応は次のとおりです。
共有リンク共有した会話共有リンクの管理
| 経路 | 漏れるもの | 主な対策 |
|---|---|---|
| 入力した情報が社外のサービスに渡る | 入力した資料・文章 | 機密を入力しない、学習をオフにする、法人向けプラン |
| アカウントの乗っ取り | 過去の会話すべて | 多要素認証 |
| サービス側の不具合 | 会話のタイトル、支払い情報など | 利用者の設定では防げない |
入力した情報が社外のサービスに渡る
ChatGPTに入力した内容は、OpenAIのサーバーに送られます。社外秘の資料を貼り付けた時点で、その情報を社外のサービスに渡したことになります。送った情報を、自社の判断で取り戻すことはできません。
個人向けのプラン(無料版・Plus・Proなど)では、初期設定のままだと、入力した内容がOpenAIのモデルの学習に使われることがあります。
この経路で知られているのが、サムスン電子の件です。報道によると、同社の半導体部門で、社員が社外秘のソースコードや社内会議の内容をChatGPTに入力しました。同社は2023年5月、社用の端末や社内ネットワークでの生成AIの利用を禁じる方針を社員に通知しています(Bloomberg、2023年5月2日)。
アカウントが乗っ取られて履歴を読まれる
ChatGPTは、会話をチャット履歴としてアカウントに保存します。ログインに使うメールアドレスとパスワードが盗まれると、過去の会話をすべて読まれるおそれがあります。
セキュリティ企業のGroup-IBは2023年6月20日、2022年6月から2023年5月までの1年間に、ChatGPTのログイン情報を含む記録がダークウェブで取引されていたと発表しました。記録は情報窃取型のマルウェアに感染した端末から盗まれたもので、その数は10万1,134台分にのぼります。アジア太平洋地域の端末が全体の40.5%を占めていました。
共有リンクから会話が見られる
ChatGPTには、会話を他の人に見せるための共有リンクの機能があります。個人アカウントで作った共有リンクは、URLを知っている人なら誰でも会話を読めます。
共有リンクには有効期限がありません。取引先に送ったリンクが別の人に転送されれば、その人にも会話が見えます。OpenAIのヘルプでは、共有リンクのページは検索エンジンに登録されることを想定していないものの、非公開になるわけではないと説明されています。
出典:OpenAI「ChatGPT の共有リンク」
サービス側の不具合で他人に見える
利用者の操作とは関係なく、ChatGPT側の不具合で情報が漏れたこともあります。
2023年3月20日、ChatGPTが利用していたオープンソースのライブラリの不具合により、一部の利用者に、他の利用者のチャット履歴のタイトルが表示されました。特定の9時間に利用していたChatGPT Plus加入者の1.2%については、氏名、メールアドレス、支払い先住所、クレジットカードの種類と下4桁、有効期限が他の利用者に見えた可能性があります。
この経路は、利用者の設定では防げません。そもそも機密情報を入力していなければ漏れることもないため、次に説明する「入力する情報を選ぶ」ことが、この経路への備えにもなります。
出典:OpenAI「March 20 ChatGPT outage: Here’s what happened」
個人でできるChatGPTの情報漏洩対策
個人でできる対策は、入力する情報を選んだうえで、学習・多要素認証・共有リンクの3つの設定を確認することです。
機密情報・個人情報を入力しない
最初に決めるのは、ChatGPTに入力しない情報です。
- 顧客や社員の個人情報
- 社外秘の資料
- 公開前の製品情報や業績
- パスワードやアクセスキー
これらを含む文章をChatGPTで整えたいときは、固有名詞や数値を「A社」「〇〇円」のように置き換えてから入力します。文章の構成や言い回しを直すだけなら、置き換えた状態でも目的を果たせることが多いはずです。
学習をオフにする
入力した内容を学習に使わせないためには、[設定]→[データコントロール]の「モデル改善に協力する」をオフにします。オフにした後の会話は学習に使われません。
PC・スマホでの設定手順や一時チャットの使い方は、ChatGPTに学習させない設定方法の記事で解説しています。
学習の設定が防ぐのは、4つの経路のうち「入力した情報が社外のサービスに渡る」の一部だけです。アカウントの乗っ取り、共有リンク、サービス側の不具合には効果がないため、残りの設定もあわせて確認してください。
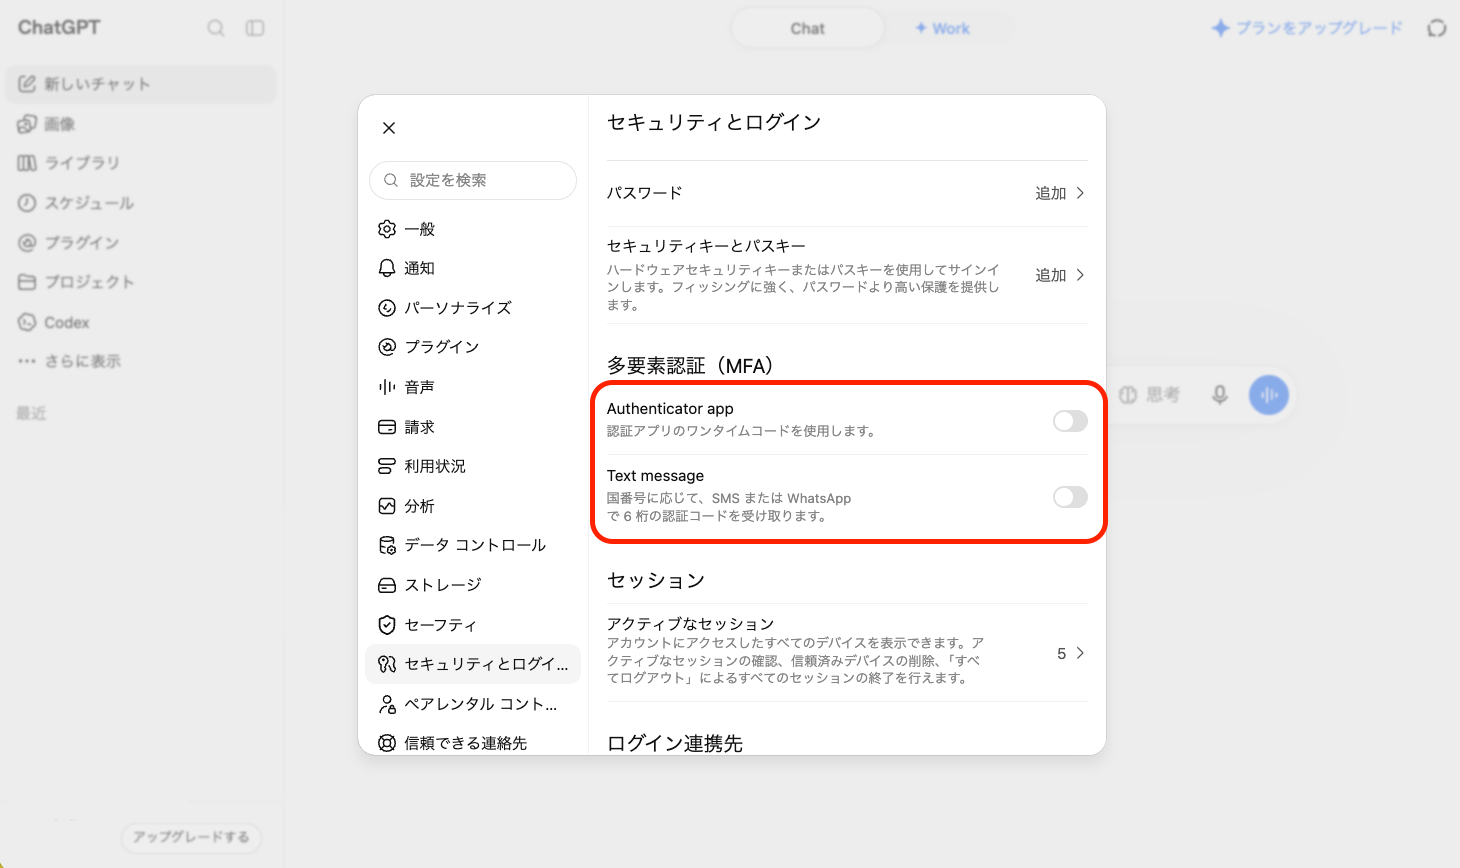
多要素認証を設定する
アカウントの乗っ取りを防ぐには、多要素認証を設定します。多要素認証を設定すると、ログインのときにパスワードに加えて、スマホのアプリに表示されるコードなどでの本人確認が求められます。
設定は、[設定]→[セキュリティ]→[多要素認証]から行います。本人確認の方法は、認証アプリ、プッシュ通知、SMS、パスキーなどから選べます。あわせて、ChatGPTのパスワードを他のサービスと使い回していないかも確認してください。
共有リンクを確認・削除する
作った共有リンクは、[設定]→[データコントロール]→[共有リンク]の[管理]で一覧を確認し、削除できます。共有リンクには有効期限がないため、不要になったリンクは削除しないかぎり見られる状態が続きます。
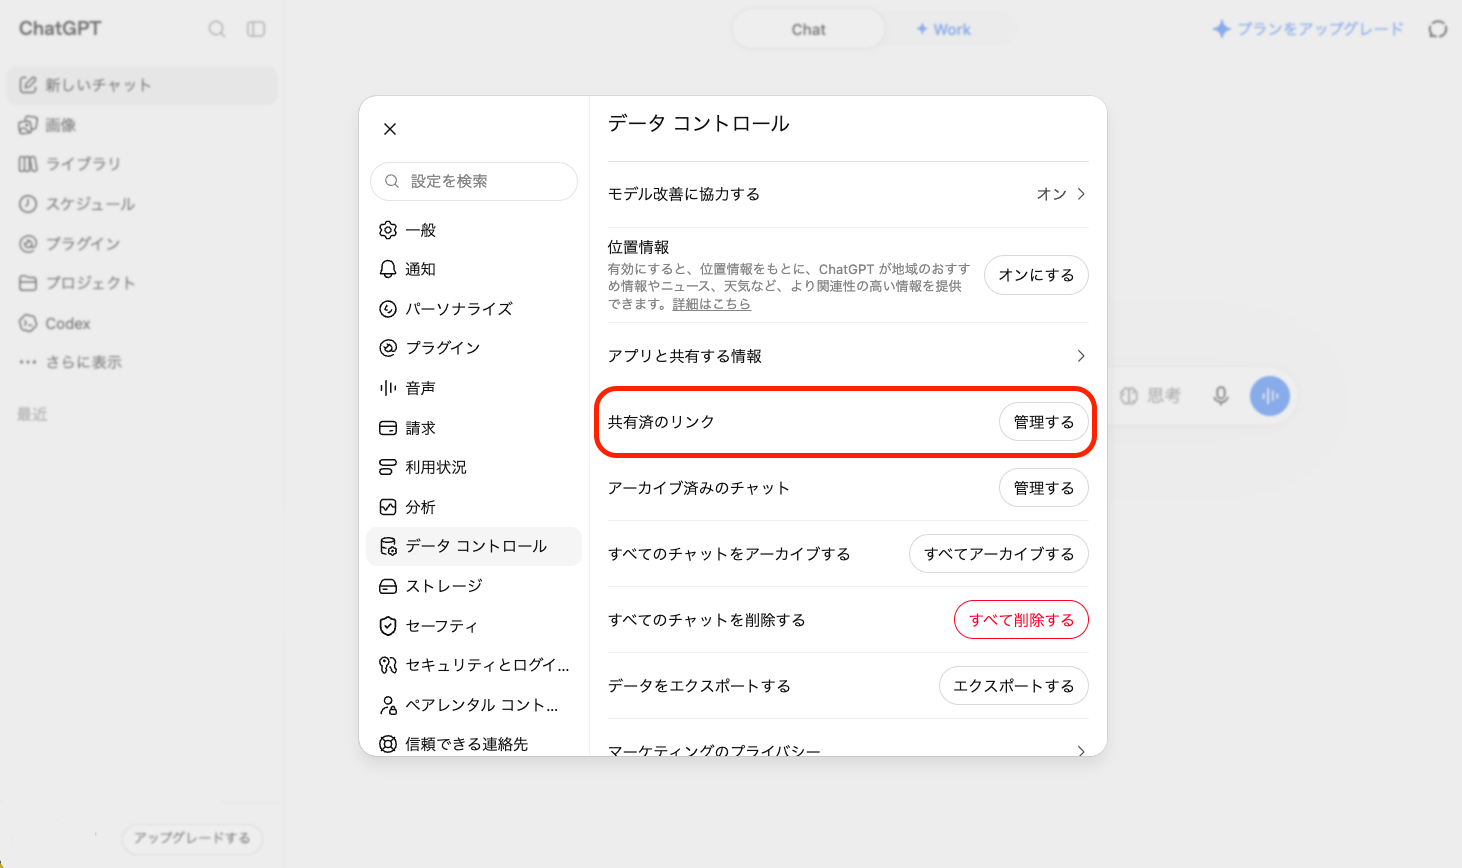
学習の設定を変えても、すでに作った共有リンクは消えません。共有リンクは、学習の設定とは別に管理する必要があります。
会社で行うChatGPTの情報漏洩対策
会社として行う対策は、社員一人ひとりの設定に頼らないようにすることです。法人向けプランで使わせ、利用ルールと利用状況の把握で補います。
法人向けプランで使わせる
法人向けのChatGPT BusinessとChatGPT Enterpriseでは、入力した内容は初期設定で学習に使われません。共有リンクも、同じワークスペース(会社で契約した利用環境)のメンバーしか開けません。
| 項目 | 個人向け(無料版・Plus・Proなど) | ChatGPT Business | ChatGPT Enterprise |
|---|---|---|---|
| 学習への利用 | 初期設定で使われることがある | 初期設定で使われない | 初期設定で使われない |
| 共有リンクを開ける人 | URLを知っている人全員 | 同じワークスペースのメンバー | 同じワークスペースのメンバー |
| 会社として共有を無効にする | ― | できない | 管理者ができる |
ただし、法人向けプランにすれば情報漏洩を防げるわけではありません。多要素認証は、現時点ではワークスペースで必須にする設定がなく、社員が自分で設定する必要があります。
自社の業務システムにChatGPTの機能を組み込む場合は、OpenAIのAPIを使う方法もあります。APIで送った内容も、初期設定で学習に使われません。
利用ルールを決めて周知する
社員が迷わず使えるよう、ChatGPTの利用ルールを決めます。決めておく項目は次のとおりです。
- 業務で使ってよいアカウント(会社のワークスペースか、個人のアカウントか)
- 入力してはいけない情報
- 共有リンクの使い方
- 機密情報を入力してしまったときの報告先
ルールは作っただけでは守られません。研修や定期的な案内で、社員に内容を伝えてください。生成AIの利用ルールの作り方は、AIガイドラインの記事で解説しています。
私物のアカウントでの利用を把握する
会社が許可していないAIのサービスを、社員が私物のアカウントで業務に使う状態を「シャドーAI」と呼びます。シャドーAIでは、会社が契約した法人向けプランの設定も、社内ルールも届きません。
まずは、どの部署で、どのアカウントでChatGPTが使われているかを把握してください。社内で聞き取るほか、必要に応じて、ネットワークや業務用端末の管理ツールで利用状況を確認します。
出典:OpenAI「エンタープライズプライバシー」
ChatGPTに機密情報を入力してしまったときの対応
機密情報を入力してしまったときは、会話を削除し、会社に報告します。アカウントの乗っ取りが疑われる場合は、ログアウトとパスワードの変更も行います。
- 機密情報を入力した会話を削除する
- その会話を共有していた場合は、共有リンクが残っていないか確認する
- 社内の情報システム担当に報告する
- 不審なログインが疑われる場合は、すべてのデバイスからログアウトし、パスワードを変更する
削除した会話は、チャット履歴からすぐに消え、30日以内にOpenAIのシステムから完全に削除されます。ただし、すでに匿名化されてアカウントとの関連付けが外れているデータなどは除かれます。学習をオンにしていた場合、削除する前の会話が学習に使われた可能性は残ります。
会話を削除すると、その会話の共有リンクも削除されます。念のため、[設定]→[データコントロール]→[共有リンク]の一覧に残っていないかを確認してください。
すべてのデバイスからのログアウトは、[設定]→[セキュリティ]から実行できます。すべての端末がログアウトされるまで、最大30分かかる場合があります。ログアウトした後は、パスワードを変更し、まだ設定していなければ多要素認証を設定してください。
出典:OpenAI「ChatGPT でチャットを削除・アーカイブする方法」
まとめ:学習の設定だけでなく、4つの経路それぞれに対策する
ChatGPTの情報漏洩は、入力した情報、アカウントの乗っ取り、共有リンク、サービス側の不具合の4つの経路で起こります。学習をオフにする設定は、そのうち1つの経路にしか効きません。
個人は、機密情報を入力しないことを前提に、学習・多要素認証・共有リンクの3つを設定します。会社は、法人向けプランで使わせたうえで、多要素認証の設定や入力の判断のように、プランを変えても社員に残る部分をルールで補います。
まずは、ChatGPTの[設定]で[データコントロール]と[セキュリティ]を開き、学習・共有リンク・多要素認証の3つが自分の意図どおりになっているかを確認してみてください。
この記事の監修者
小杉 啓太
監修株式会社みずかげ製作所 代表取締役
慶應義塾大学理工学部にてCNNによる画像分類を研究。エンジニアリング視点を持ったWebマーケターとして、SEO戦略立案から1,000本以上の記事校閲・編集まで幅広く経験。 ClaudeやCodexによる高度なWeb開発や、n8n・Google Workspace Studioを活用した最新の業務自動化ノウハウを武器に、IT・マーケティング分野の専門的で信頼性の高いコンテンツ監修を手掛ける。