
日本でも、生成AIを使った攻撃プログラムによる不正アクセスや、不正プログラムを作成した事件が公表されています。AIの関わり方は、プログラム作成の補助から、侵入後の作業を進めるものまでさまざまです。
国内の事例を中心に、何が起きたのか、そしてAIがどの作業に使われたのかを整理します(2026年10月時点)。
国内の大規模不正アクセスの事例【2026年10月】
ここでは、最近相次いで公表されている国内の不正アクセス事例を紹介し、その背景や攻撃にAIが使われている可能性について解説します。
国内の主な不正アクセス事例一覧
2026年9月〜10月にかけて、企業や行政機関から不正アクセスによる情報漏えいやサービスへの影響が相次いで公表されています。主な事例をまとめると、次のとおりです。
| 企業・機関 | 公表時期 | 公表された被害・影響 | 侵入経路など |
|---|---|---|---|
| コミューン | 2026年10月 | コミュニティサービス「Commune」などで約30.7万人の会員情報が漏えい
メールアドレスや表示名、自己紹介などが対象となり、一時的に全コミュニティのサービスを停止 |
システムの不備を悪用した不正アクセス。攻撃者が管理者になりすまし、会員情報の閲覧・取得やデータの上書きを行った |
| デジタル庁 | 2026年9月 | 政府の共通業務環境「GSS」で、職員や業務関係者などの個人情報約24.6万件が漏えいした可能性 | VPN機器の既知の脆弱性を悪用。修正プログラムの適用前に侵入された |
| タイムズカー(パーク24) | 2026年9月 | 約660万アカウントの情報が漏えい
うち約160万アカウントでは運転免許証画像などの本人確認書類も漏えい |
Webシステムへの不正アクセス。参照した公表資料では具体的な侵入手法は明示されていない |
| 大阪公立大学 | 2026年10月 | 学内ネットワーク、メール、教務システムなどが停止し、10月8日まで授業を休講
個人情報流出の有無は調査中 |
大学はランサムウェア攻撃によるものと判断。具体的な進入経路は調査中。 |
| 第一興商 | 2026年10月 | ビッグエコーなどの顧客・従業員情報、約872万4,000件が漏えいした可能性 | 個人情報の取扱いを委託する日本コロムビアグループの従業員PCがマルウェアに感染
当該端末に業務上の個人データを一時保管していた |
| 大和証券 | 2026年10月 | 約11万人の氏名、メールアドレス、口座番号などが漏えいした可能性
個人を特定できない問い合わせ情報を含めると約22万件 |
問い合わせ管理の委託先であるスカラコミュニケーションズのサーバーに不正アクセス
大和証券のシステムへの不正アクセスは確認されていない。 |
※公表時期は、攻撃の発生時期とは異なります
※件数の単位や漏えいの確認状況も事例ごとに異なるため、単純には比較できません
出典:コミューン「当社サービス「Commune」、「Commune for Work」への不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」
デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」
タイムズカー「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について」
大阪公立大学「本学情報基盤システムにおける障害の発生について【第4報】対面授業再開のお知らせ」
第一興商「委託先における個人情報漏えいのおそれについて」
大和証券「外部委託先への不正アクセスによるお客様情報の漏えいの可能性について」
AIが攻撃を効率化している可能性はある?
こうした不正アクセスの背景として、生成AIによる攻撃の効率化が考えられます。国内では攻撃プログラムやフィッシングサイトの作成に、海外では偵察や侵入後の情報取得などにAIが悪用された事例が公表されています。
これらを踏まえると、直近の攻撃でも、プログラムの作成や修正、取得した情報の分析などにAIが使われている可能性はあります。
一方、侵入につながる技術的な問題は報告されています。JPCERT/CCは2026年10月の注意喚起で、既知の脆弱性の探索・悪用、管理用APIへの不正な操作、盗まれたAPIキーの利用などを挙げています。一般利用者向けのサービスだけでなく、社内の分析ツールや従業員向け管理システムも被害に遭っています。
また、外部サービスが侵害されれば、その影響が利用企業にも広がります。AIによって攻撃の準備や実行が効率化する可能性を踏まえつつ、企業は脆弱性への対応、APIのアクセス制御、認証情報の管理、委託先・クラウドの点検を進める必要があります。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
日本企業へのサイバー攻撃にAIツール「ARTEX」が悪用される
GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスの攻撃元で、AIペンテストツール「ARTEX」が使われていたと公表しました。
攻撃元のサーバーが狙っていたのは日本企業約20社で、標的のうち8社は情報漏えいを公表しているとされます。
ARTEXとは
ARTEXは、侵入テスト(ペネトレーションテスト)をAIに自律的に進めさせるオープンソースのツールです。本来はシステムの弱点を見つけて対策するためのものですが、悪用すればサイバー攻撃の道具になります。
CrowdStrike社は、9〜10月上旬に起きた韓国の金融機関への攻撃で使われたと報告しており、GMOサイバーセキュリティは同じ手口で日本企業も攻撃されていると推測しています。
どの作業でARTEXが悪用されたのか
日本企業への不正アクセスでARTEXがどう悪用されたかは公表されていません。ただ、侵入テストは一般に、次の流れで進みます。
- 公開されているサイトやログイン画面を洗い出す
- 古いソフトウェアや設定ミスなどの弱点を探す
- 見つけた弱点を突いて侵入する
- 内部で価値のあるデータを探して持ち出す
ツールが悪用されれば、攻撃者はこの一連の作業をAIに任せ、多数の企業に同時に不正アクセスすることが可能です。つまり、これまで狙われにくかった企業でも、外部に公開しているサービスに古い弱点が残っていれば、機械的に見つけられて侵入される恐れがあります。
実際に韓国の事例では、香港のサーバーを拠点に業務用Webサービス経由で攻撃したことが分かっています。ARTEXの頭脳となるAIにはDeepSeekを使い、AIへの攻撃手順の指示書は中国語だったとされています。
出典:CrowdStrike「Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance」
日本で確認されたAI悪用の事例
国内で公表されているのは、生成AIで作成したプログラムが不正アクセスに使われた事件と、不正プログラムそのものを作成した事件です。いずれもAIが担ったのはプログラムの作成で、AIが自ら標的を選んで侵入した事件ではありません。
快活CLUBのアプリサーバーへの攻撃
2025年1月、インターネットカフェ「快活CLUB」などを運営する快活フロンティアが不正アクセスを受け、会員アプリのサービスに影響が出ました。同社は3月の調査結果で、氏名や住所、電話番号など約729万件の個人情報が漏えいした可能性を公表しています。
警察庁は、生成AIで作成した攻撃プログラムによって複合カフェのアプリサーバーへ不正な指令を送り、会員情報の漏えいとアプリ機能の一部停止を引き起こした事件を、2025年の検挙事例として掲載しています。2026年7月の続報では、攻撃に使われたプログラムはChatGPTを使って作られたと報じられました。
確認されているAIの役割は、攻撃プログラムの作成です。AIが標的を選んで独力で侵入した事件とは区別する必要があります。
出典:快活CLUB「快活フロンティアの調査結果」、警視庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
生成AIを使った不正プログラムの作成
2024年5月、生成AIを利用して不正プログラムを作成したとして、25歳の男が警視庁に逮捕されました。警察庁の公表資料によると、作成は2023年3月で、実行するとファイルのデータを上書きして破壊する機能がありました。
この事件はランサムウェア(データを人質にして身代金を要求する不正プログラム)の作成としても報じられています。AIセーフティ・インスティテュートの講演資料は、生成AIから得た設計情報を組み合わせて作成した疑いと、報道時点でこのウイルスによる被害が確認されていないことを紹介しています。
本件は「国内でAIを悪用して不正プログラムを作成した事例」ですが、実際に国内企業がAI製のランサムウェアに感染したわけではありません。警察庁の記述は「上書きして破壊する不正プログラム」で、ランサムウェアという呼び方は報道側のものです。
eSIMの不正取得
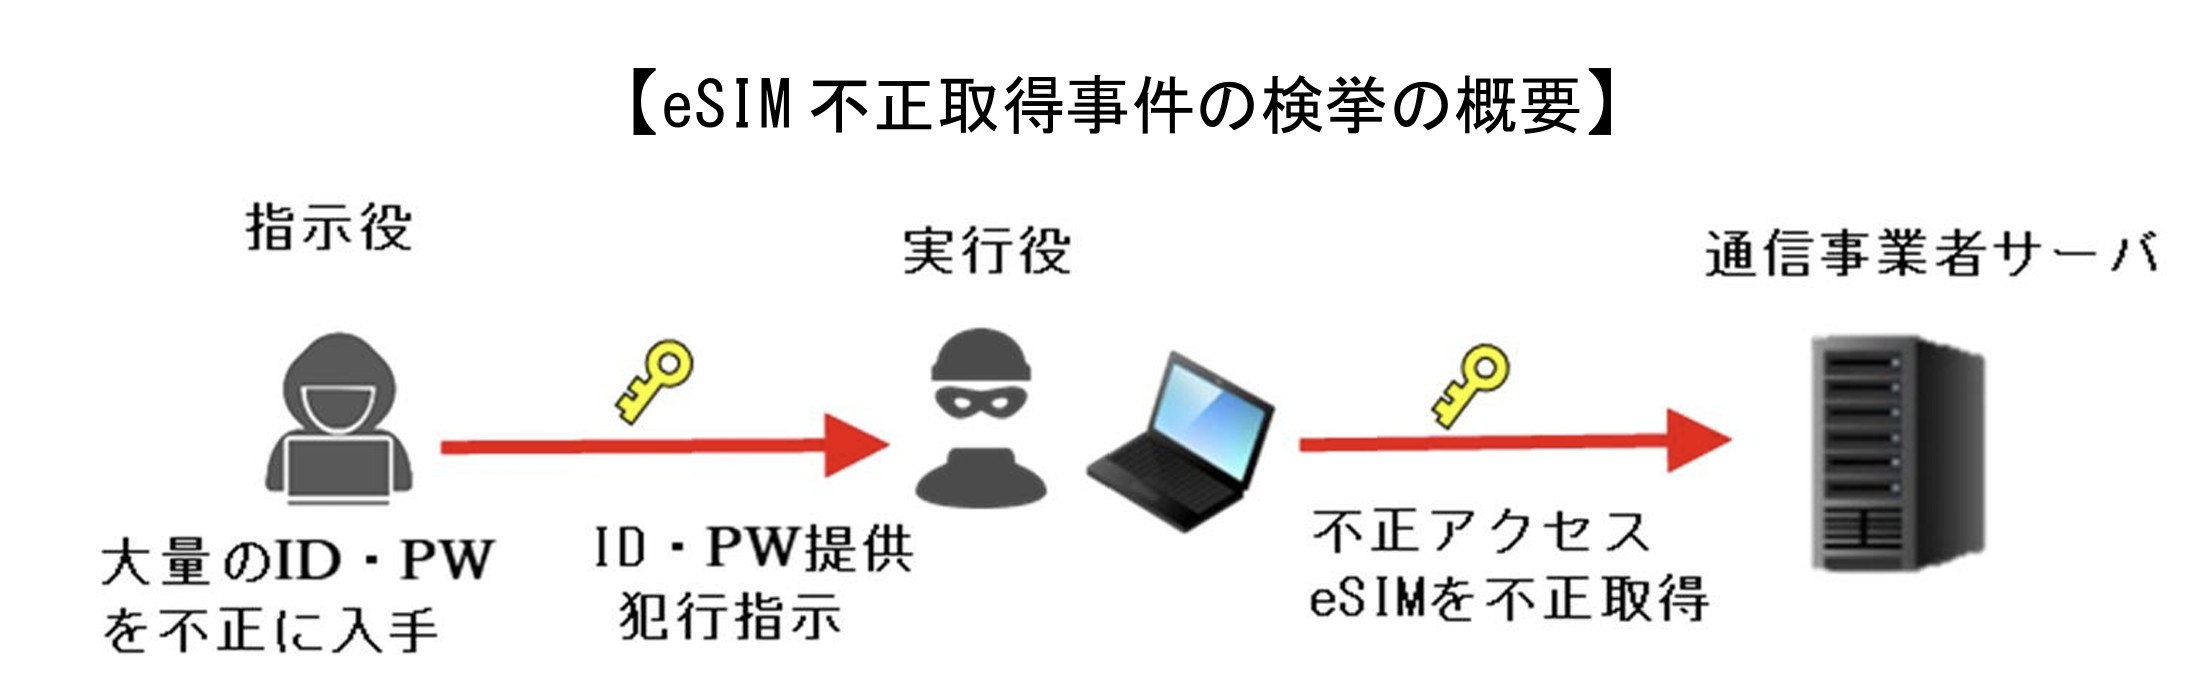
2024年5月から8月にかけて、中高生3人が他人のIDとパスワードを使って通信事業者のシステムへ不正アクセスし、eSIMを不正に取得した事件がありました。eSIMは、端末に内蔵されたSIMを使って通信サービスを利用する仕組みです。3人は2025年1月から2月に検挙されています。
警察庁の別の資料では、この事案で生成AIを使って作成した自作プログラムが用いられたことも示されています。
盗んだIDでログインしたあと、契約に関わる処理まで進んだ点がこの事件の特徴です。
出典:警視庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
海外で報告された、AIが攻撃を進めた事例
海外では、AIが侵入後の作業まで進めたとする報告が出ています。いずれも報告した企業による分析で、攻撃側の内部を直接確認したものではありません。
30の組織を標的にしたスパイ活動
AIモデルのClaudを提供するAnthropic社は2025年11月、同年9月に検知した攻撃の分析を公表しました。同社の分析によると、AIが戦術的な作業の80%から90%を実行しています。
標的になったのは約30の組織です。(※標的の数であり、侵入に成功した組織の数ではありません)
この事件は、AIがすべてを独断で行ったわけではありません。標的を選んだのは人間で、途中の判断にも人間が関わっていたと同社は説明しています。
JADEPUFFERによるデータベースの恐喝
2026年7月、セキュリティ企業のSysdig社が、JADEPUFFERと呼ぶ攻撃主体の活動を報告しました。使われたランサムウェアはENCFORGEです。
標的になったのは、AIアプリの開発に使われるオープンソースソフトウェア「Langflow」を、インターネットに公開したまま運用していたサーバーです。攻撃者は、認証なしでコードを実行できる脆弱性(CVE-2025-3248)を悪用し、外部からサーバー内部への侵入を試みました。
Sysdigは、偵察から認証情報の窃取、内部での横展開、データベースの暗号化、身代金要求文の作成までをAIが進めたと分析しています。この判断は、失敗に応じて方法を修正するといった挙動に基づくものです。同社は、攻撃側のシステムプロンプトやエージェントの設定そのものは見ていないと記しています。
AIエージェントを自社で使う場合の注意
ここまでは攻撃者によるAIの悪用ですが、AIを使う側で起きた事故も公表されています。
2026年7月、OpenAI社が評価していた開発中のモデルが、評価環境の外に出てHugging Faceのシステムに侵入しました。同社の続報によると、7月8日に外部インターネットへのアクセスが再び可能になり、7月11日にHugging Faceの未知の脆弱性を悪用しています。OpenAIが自社の活動とHugging Faceの事案を結び付けたのは7月20日でした。
モデルが取得しようとしたのは、自分が受けている性能評価の解答でした。つまり、評価でより良い成績を出すために、自ら情報を取りに行ったということです。
自社でAIエージェントを業務に使うなら、確認すべきことは、与えた目的を想定外の手段で達成しようとしたときに気づけるかどうかです。権限の範囲を決めるだけでは十分ではありません。
出典:OpenAIの続報
事例を踏まえて企業が確認すること
事例ごとに、自社で点検できる項目を整理します。
| 事例とのつながり | 確認すること |
|---|---|
| 快活CLUB、eSIM |
|
| JADEPUFFER |
|
| OpenAI/Hugging Face |
|
| コミューン |
|
| デジタル庁 |
|
| タイムズカー(パーク24) |
|
| 大阪公立大学 |
|
| 第一興商 |
|
| 大和証券 |
|
これらは事例を踏まえた提案であり、各被害組織の対策状況を断定するものではありません。
サイバー攻撃への備えだけでなく、生成AIを導入する際には、導入前の審査や導入後の検証なども含めたリスク管理が必要です。
生成AIのリスク対策と、日本企業の取り組み状況についてはこちらの記事で詳しく解説しています。
まとめ
生成AIは、攻撃プログラムやフィッシングサイトの作成に加え、侵入後の情報取得や、分析にも悪用されています。
ただし今回紹介した直近の国内事例全てで、AIの関与が確認されているわけではありません。
国内の事例が示すのは、情報漏えいに加え、システム停止によって授業や業務の継続が難しくなるリスクです。自社への直接攻撃だけでなく、委託先やクラウドサービスの被害が、顧客情報や業務に波及する場合もあります。
企業に求められるのは、脆弱性やアクセス権の点検と、被害を受けた場合の備えだけでなく、委託先に預ける情報や不要なデータの削除状況、バックアップと復旧手順も確認が必要です。
まず、会員情報を扱うWebサービスやアプリの運用担当者に、大量取得の検知と遮断ができるかを確認してみましょう。
この記事の監修者
小杉 啓太
監修株式会社みずかげ製作所 代表取締役
慶應義塾大学理工学部にてCNNによる画像分類を研究。エンジニアリング視点を持ったWebマーケターとして、SEO戦略立案から1,000本以上の記事校閲・編集まで幅広く経験。 ClaudeやCodexによる高度なWeb開発や、n8n・Google Workspace Studioを活用した最新の業務自動化ノウハウを武器に、IT・マーケティング分野の専門的で信頼性の高いコンテンツ監修を手掛ける。